El equipo de investigación de ESET, compañía de detección proactiva de amenazas, descubrió una nueva variante de malware que afecta una aplicación legítima de Android llamada HandyPay. Los actores de amenaza tomaron la app, que se utiliza para retransmitir datos NFC, y la parchearon con un código malicioso que habría sido generado por IA. Esta amenaza de fraude NFC afecta principalmente a Brasil y tiene potencial de réplica en otros países de América Latina.
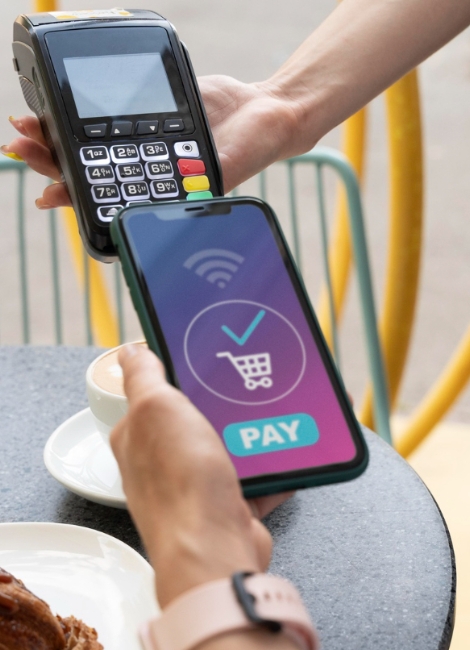
El código malicioso permite a los atacantes transferir datos NFC desde la tarjeta de pago de la víctima hacia su propio dispositivo y utilizarlos para extracciones de efectivo en cajeros automáticos sin contacto y para pagos no autorizados.
El código también puede capturar el PIN de la tarjeta de pago de la víctima y exfiltrarlo hacia el servidor de los operadores. “Con la aparición de otra campaña más de NGate, queda claramente en evidencia que el fraude basado en NFC está en crecimiento.
En lugar de utilizar una solución como NFCGate o alguno de los MaaS disponibles en el mercado, los actores de amenaza optaron por HandyPay, una aplicación que ya contaba con funcionalidades de retransmisión NFC.
La alta probabilidad de que se haya utilizado GenAI para ayudar en la creación del código malicioso demuestra cómo los ciberdelincuentes pueden causar daño abusando de LLMs”, comenta Lukas Stefanko, Malware Researcher de ESET.
Sobre el autor

Desde su fundación el 5 de marzo de 2002, el matutino EL DÍA se ha consolidado como uno de los medios de comunicación más influyentes de la República Dominicana. A través de nuestras ediciones impresa y digital, y con una fuerte presencia en redes sociales, hemos mantenido el compromiso de ofrecer una cobertura informativa veraz, ética y objetiva.
Nuestro diario fue fundado por Rafael Molina Morillo, un visionario del periodismo, quien lideró EL DÍA hasta su fallecimiento en a...
leídas