

Engaños ponen a prueba empleados
- Estudio revela que 66 % hicieron clic en un correo falso.


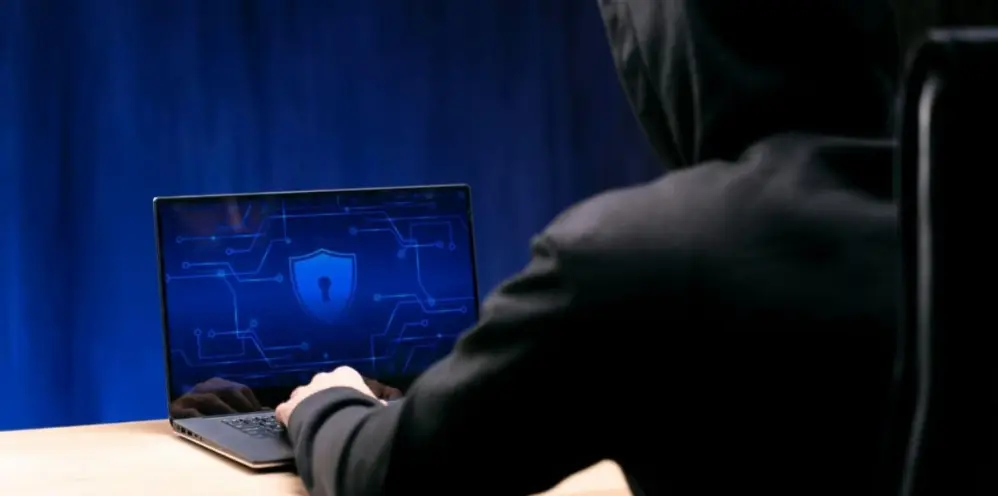
Un estudio de Kaspersky revela que 66 % de los empleados de la región hicieron clic en un correo falso, práctica que abre la puerta a los ciberdelincuentes para ingresar a las redes corporativas y desencadenar ataques.
Un correo que promete premios, una notificación sobre beneficios laborales o una alerta de seguridad de la empresa pueden parecer mensajes inofensivos, pero también pueden ser utilizados por ciberdelincuentes para engañar a los trabajadores.
Así lo revelan simulaciones de Kaspersky, en las que hasta el 66 % de los participantes de una prueba específica hizo ‘clic’ en un correo falso, lo que evidencia cómo los atacantes pueden aprovechar situaciones cotidianas para captar la atención de sus víctimas.
Andrés Giarletta, director de Preventas para Américas en Kaspersky, dijo: “El problema de los engaños es que aprovechan la confianza de los empleados en comunicaciones que forman parte de su rutina laboral.
Un mensaje sobre beneficios o asuntos internos puede parecer inofensivo, pero un solo clic en un enlace puede abrir la puerta al robo, la exposición de información corporativa o incluso a un ataque de alcance”.

Sobre el autor
Desde su fundación el 5 de marzo de 2002, el matutino EL DÍA se ha consolidado como uno de los medios de comunicación más influyentes de la República Dominicana. A través de nuestras ediciones impresa y digital, y con una fuerte presencia en redes sociales, hemos mantenido el compromiso de ofrecer una cobertura informativa veraz, ética y objetiva.
Nuestro diario fue fundado por Rafael Molina Morillo, un visionario del periodismo, quien lideró EL DÍA hasta su fallecimiento en a...
leídas


