Construir cultura priorice seguridad
- Experto lo valora ante un panorama de amenazas en aceleración

Los aspectos básicos del cibercrimen rara vez cambian: un adversario identifica un activo expuesto o una credencial válida, establece acceso, expande ese punto de apoyo y, en última instancia, convierte la intrusión en un impacto financiero u operativo. Lo que está cambiando, sin embargo, es con qué rapidez, a qué escala y con qué eficiencia los atacantes pueden avanzar ahora a través de esa secuencia.
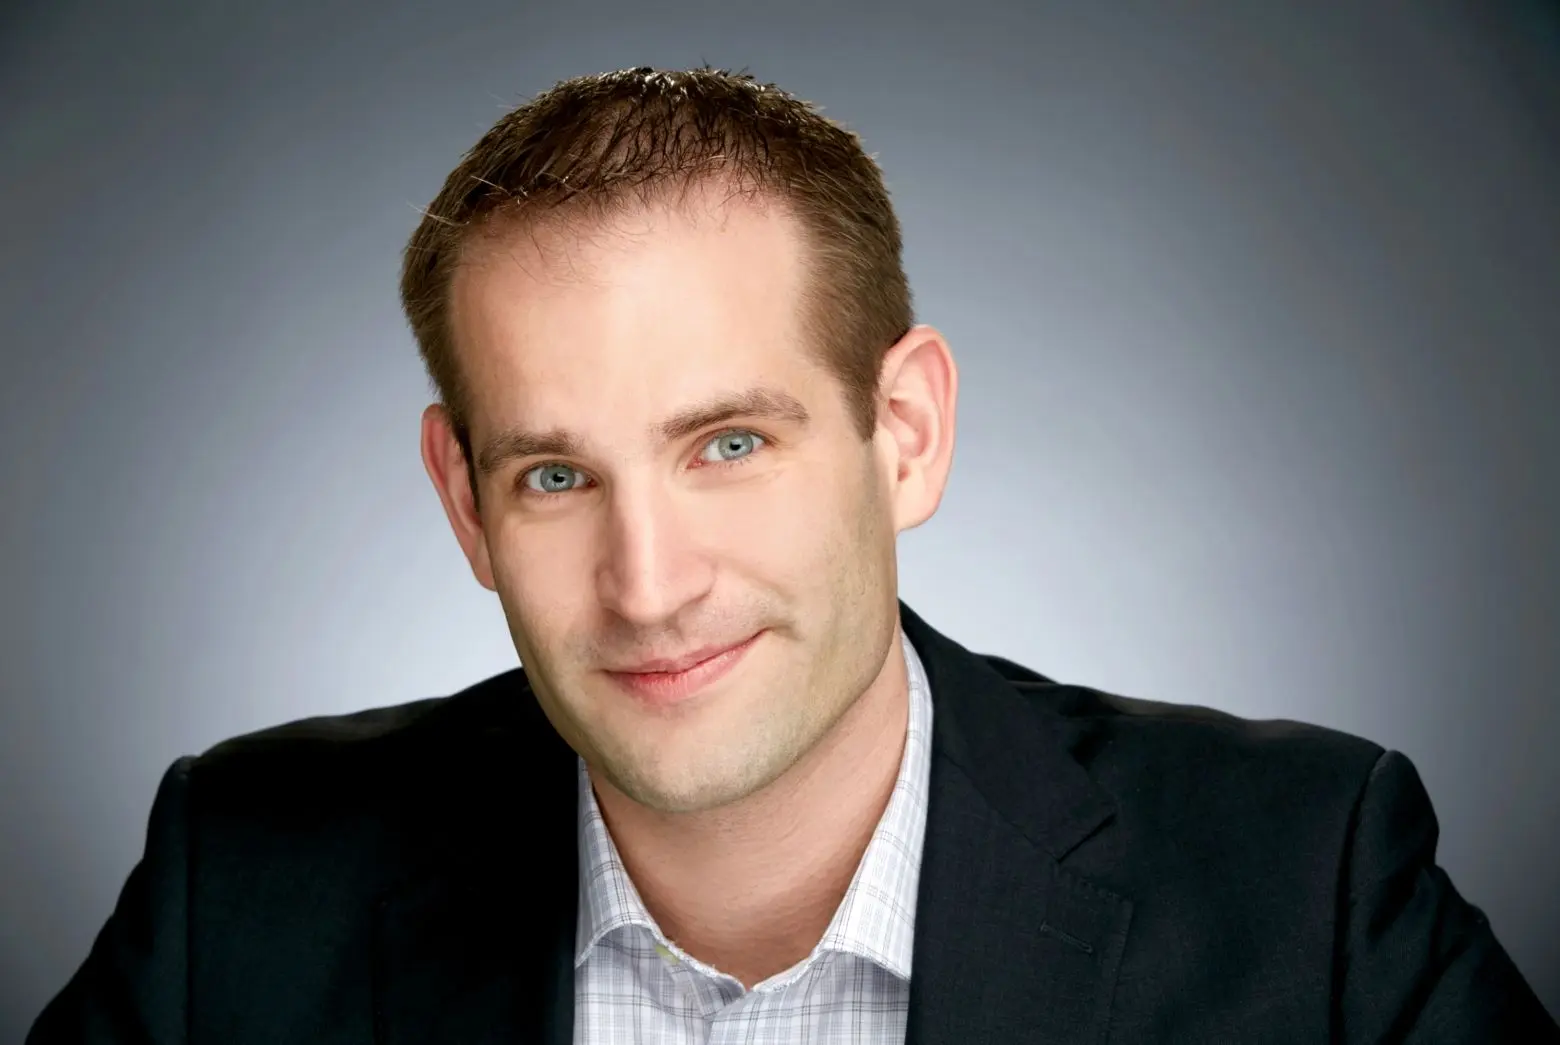
De acuerdo a Derek Manky, vicepresidente global de Inteligencia de Amenazas, para empezar, los actores de amenazas ya no necesitan construir todo desde cero.
El Reporte global de Fortinet sobre el Panorama de Amenazas de 2026 muestra que el cibercrimen moderno opera cada vez más como un sistema industrializado, con credenciales, infraestructura, malware o servicios de malware, acceso a redes comprometidas y servicios especializados, todos disponibles a través de una cadena de suministro criminal establecida y próspera.
Y ahora, la automatización y la IA hacen que todo ese ecosistema sea aún más rápido y fácil. Estos avances tienen implicaciones significativas para los equipos de seguridad. Los datos de FortiGuard Labs muestran que la ventana de tiempo hasta la explotación de vulnerabilidades críticas se ha reducido de casi 5 días a menos de 48 horas.
Sobre el autor
Desde su fundación el 5 de marzo de 2002, el matutino EL DÍA se ha consolidado como uno de los medios de comunicación más influyentes de la República Dominicana. A través de nuestras ediciones impresa y digital, y con una fuerte presencia en redes sociales, hemos mantenido el compromiso de ofrecer una cobertura informativa veraz, ética y objetiva.
Nuestro diario fue fundado por Rafael Molina Morillo, un visionario del periodismo, quien lideró EL DÍA hasta su fallecimiento en a...
leídas